

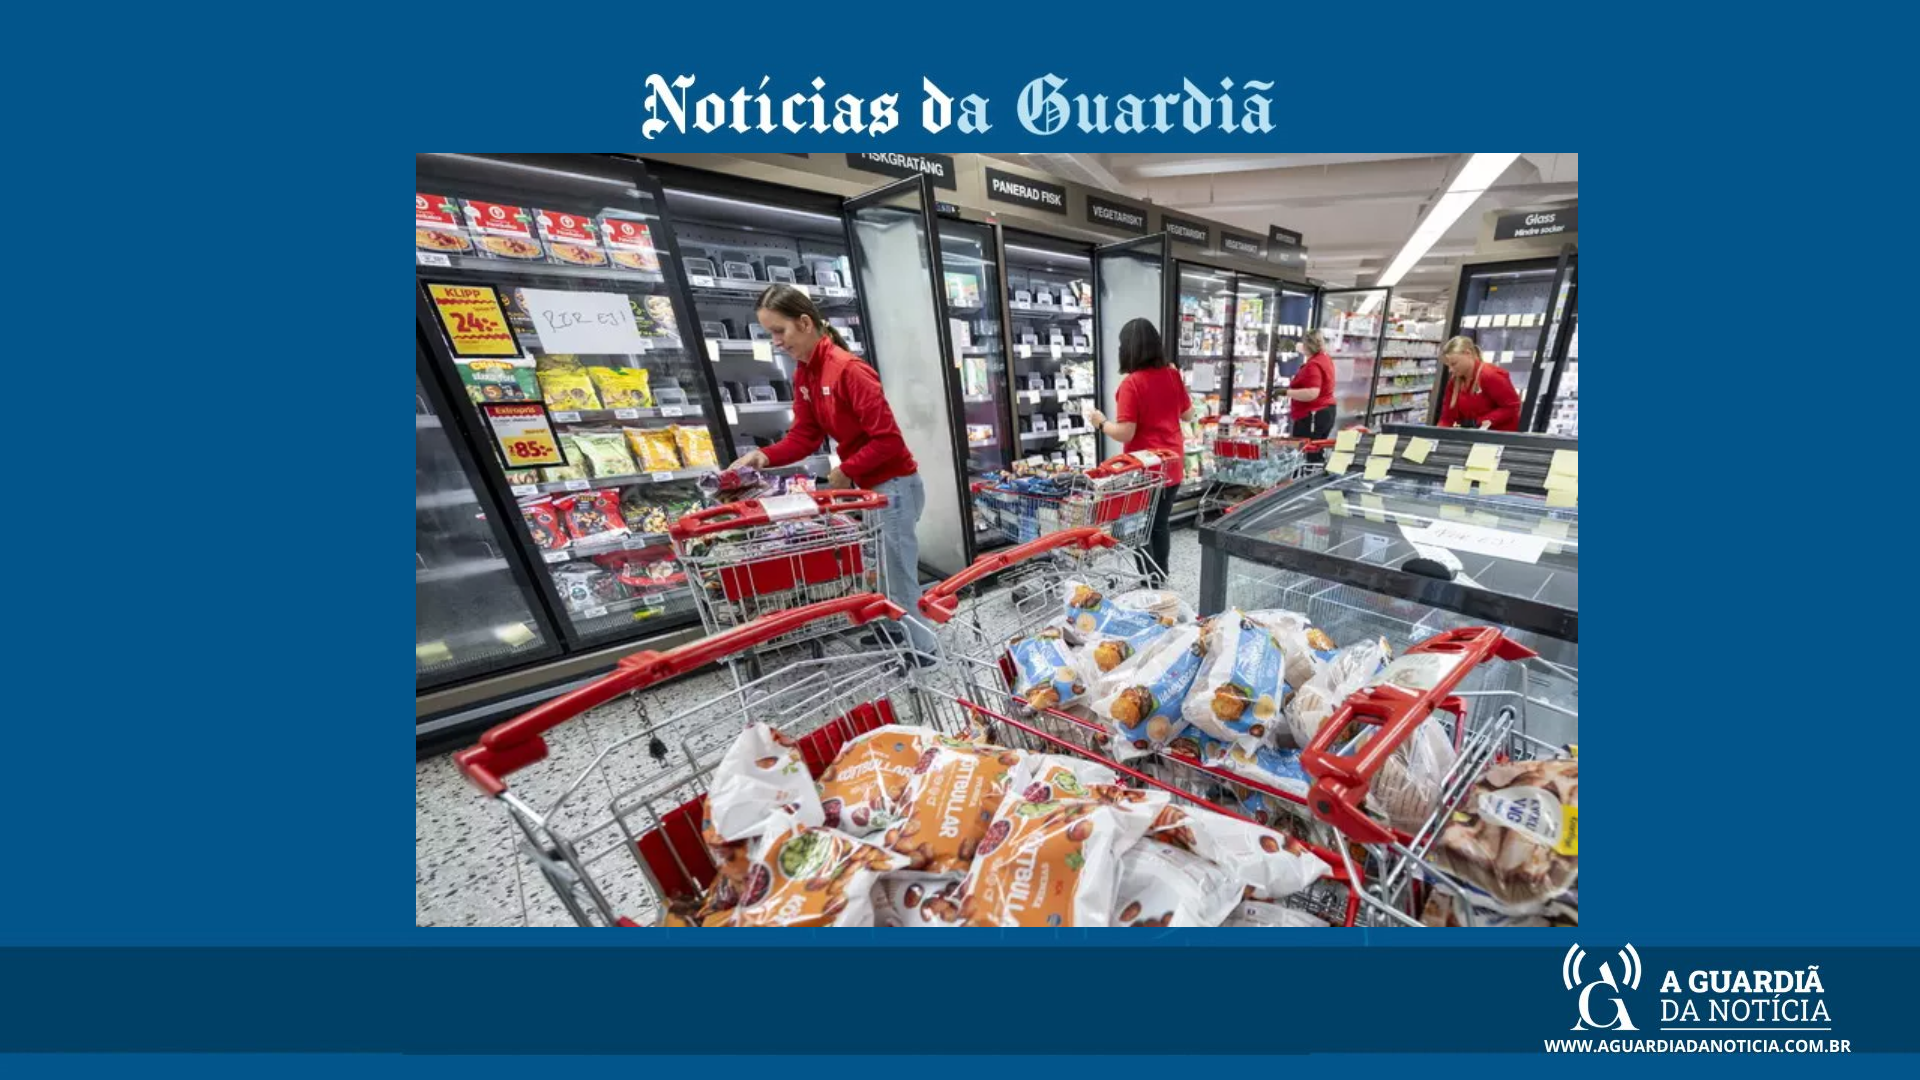
Sistemas de refrigeração foram manipulados em lojas de Catânia e Palermo, na Sicília. Episódio ocorre em meio a uma onda de incidentes no varejo europeu e expõe a vulnerabilidade da cadeia de alimentos.
Por Gabrielle Tricanico | INTERNACIONAL | ITÁLIA
Um ataque hacker aos sistemas de refrigeração de supermercados na Sicília, no sul da Itália, provocou alteração de temperaturas e deterioração de alimentos nesta segunda-feira, 2 de novembro. O caso envolve estabelecimentos da bandeira Coop operados pelo grupo Radenza e amplia a preocupação com a segurança digital da distribuição de alimentos na Europa.
Segundo Giuseppe Spadaro, diretor-geral do grupo, pelo menos três unidades em Catânia e uma em Palermo tiveram os parâmetros dos balcões refrigerados modificados. A interferência comprometeu a conservação dos produtos e mobilizou equipes técnicas para conter os danos.
O episódio mostra como uma invasão digital pode produzir consequências físicas: equipamentos deixam de funcionar corretamente, mercadorias são perdidas e a operação comercial precisa ser reorganizada.
Ataque durante a madrugada e prejuízos em levantamento
De acordo com Spadaro, a ocorrência foi registrada por volta das 4h, no horário local. O grupo informou que acionou a Agência para a Cibersegurança Nacional da Itália e iniciou procedimentos de investigação.
Danilo Radenza, executivo da companhia, também confirmou interferência no sistema de telecontrole dos balcões de produtos congelados. As declarações divulgadas ao longo do dia apresentam diferenças sobre o número de estabelecimentos atingidos, indicando que o levantamento ainda estava em andamento.
A Polícia Postal italiana trabalha para identificar a origem das invasões, dimensionar o alcance do ataque e verificar possíveis conexões com episódios registrados em outros países europeus.
Até as informações disponíveis nesta segunda-feira, os prejuízos na operação siciliana não haviam sido quantificados. Também não havia confirmação de que os equipamentos dessas lojas tivessem alcançado as mesmas temperaturas relatadas em estabelecimentos de outros países.
Onda de incidentes atinge o varejo europeu
A ocorrência italiana surge em um cenário de problemas nos sistemas de refrigeração de supermercados em diferentes partes da Europa.
Nesta segunda-feira, foram relatados incidentes na Bélgica, Suécia, Irlanda, Luxemburgo, Países Baixos, Estônia e Finlândia. Parte das empresas confirmou ataques cibernéticos; outras ainda investigavam as causas das alterações de temperatura.
Entre os números divulgados estavam:
- Bélgica: o Carrefour informou problemas em aproximadamente 15 de suas cerca de 700 lojas no país.
- Irlanda: a Musgrave comunicou que sistemas de refrigeração de 13 supermercados SuperValu foram afetados, com retirada de produtos refrigerados e congelados da venda.
- Luxemburgo: quatro unidades da Delhaize tiveram problemas, segundo informações divulgadas pela rede.
- Suécia: uma loja ICA, em Sjöbo, afirmou que os controles de seus refrigeradores e congeladores foram ajustados para 50°C.
Esse último registro exige precisão: a informação se refere à configuração relatada pelo estabelecimento sueco. Não permite afirmar que todos os equipamentos atingidos na Europa chegaram a essa temperatura, nem que isso ocorreu nas unidades italianas.
A expressão “freezers viram fornos”, difundida nas redes sociais, resume o impacto de forma dramática, mas não substitui a descrição técnica de cada ocorrência.
França já havia registrado ataques em outubro
Na noite de 11 para 12 de outubro, centenas de supermercados franceses sofreram interferências em seus sistemas de refrigeração. O episódio provocou descarte de alimentos e levou autoridades de segurança digital a emitir alertas.
O CERT-FR, estrutura francesa de resposta a incidentes cibernéticos, publicou um boletim em 12 de outubro, atualizado no dia 16, sobre comprometimentos de controladores remotos de instalações de refrigeração.
O documento relacionou equipamentos das linhas Danfoss AK-SC e AK-SM, além de sistemas Copeland XWEB e Dixell XWEB.
A semelhança entre as ocorrências de outubro e novembro é relevante para a investigação. Entretanto, não comprova, por si só, que todos os episódios tenham os mesmos responsáveis ou utilizem exatamente o mesmo método.
Como a refrigeração se tornou um alvo digital
Instalações comerciais de refrigeração podem utilizar controladores conectados para permitir monitoramento, manutenção e ajustes a distância.
Essa estrutura facilita o acompanhamento dos equipamentos. Porém, quando o acesso não está adequadamente protegido, cria uma possibilidade de interferência indevida na operação.
O alerta francês recomenda retirar interfaces de controle da exposição direta à internet, revisar as configurações — inclusive os ciclos de degelo —, atualizar os sistemas e proteger o acesso remoto.
O documento também adverte que restaurar um equipamento às configurações de fábrica não resolve sozinho o problema quando ele continua vulnerável e acessível pela internet.
A conclusão técnica é importante para o varejo: recuperar o funcionamento do refrigerador e corrigir a brecha de segurança são etapas diferentes. Sem a segunda, o estabelecimento pode voltar a enfrentar o mesmo incidente.
Análise: segurança digital passa a integrar a proteção dos alimentos
O caso europeu evidencia uma mudança no tipo de risco enfrentado pelo comércio. A proteção de um supermercado precisa considerar, além de pagamentos, cadastros e dados de clientes, os sistemas que mantêm a operação física funcionando.
Quando um controlador de refrigeração é manipulado, o prejuízo potencial envolve estoque, descarte, reposição, manutenção e interrupção das vendas. A extensão dessas perdas depende do tempo de exposição dos produtos e da capacidade de resposta de cada estabelecimento.
Na análise o ponto central é a dependência crescente entre infraestrutura digital e serviços essenciais. A refrigeração faz parte da proteção do alimento. Por isso, sua segurança precisa estar incorporada à gestão do negócio, com responsabilidades definidas entre supermercado, fabricante e empresa de manutenção.
A repetição de ocorrências poucas semanas depois do alerta francês também levanta uma questão: com que rapidez as medidas de proteção conseguem chegar a todos os equipamentos de uma rede?
Esse é um desafio que merece atenção do varejo brasileiro, inclusive dos supermercados de bairro e redes regionais. O episódio europeu oferece um motivo concreto para revisar acessos remotos, equipamentos antigos e planos de contingência. Não representa, por si só, evidência de que o mesmo ataque tenha ocorrido no Brasil.
O que ainda precisa ser esclarecido
Permanecem em apuração a autoria, a motivação, o número consolidado de estabelecimentos atingidos e o valor total dos prejuízos.
Também é necessário esclarecer se existe uma ligação operacional entre os ataques na Sicília, os incidentes registrados nesta segunda-feira em outros países e a ofensiva de outubro na França.
Até que as investigações avancem, atribuir os episódios a um governo, organização ou estratégia de sabotagem seria uma conclusão sem comprovação pública suficiente.

